信息系统安全集成服务资质认证评价要求(RB/T 201-2013)解读——以信息系统集成服务为核心
随着信息化与工业化深度融合,信息系统集成服务已广泛渗透到政务、金融、能源、交通等关键领域。信息系统集成不再是简单的软硬件堆叠,而是涉及网络、主机、数据库、应用系统与安全机制的整体构建。在这一过程中,安全集成能力直接关系到信息系统上线后的整体安全水平。RB/T 201-2013《信息系统安全集成服务资质认证评价要求》作为我国信息安全服务资质认证体系的重要组成部分,为从事信息系统安全集成服务组织的资质评价提供了统一、规范的依据。本文围绕该标准,梳理其定位、评价框架、核心要求及落地要点,帮助组织准确理解和应用。
一、标准定位与适用范围
RB/T 201-2013属于认证认可行业标准,聚焦“信息系统安全集成服务”这一特定服务类别。所谓信息系统安全集成服务,是指在信息系统集成过程中,将安全需求分析、安全设计、安全产品选型与部署、安全配置与加固、安全测试与验证、安全运维交接等活动有机融入整体集成方案,使建成后的信息系统具备与其业务和风险相匹配的安全保障能力。该标准适用于认证机构对申请信息安全服务资质(安全集成方向)的组织实施评价,也适用于组织自我评估与能力建设。其评价逻辑强调“服务能力+过程管理+项目绩效”的综合考察,而非仅看企业规模或单项技术。
二、评价要求的总体框架
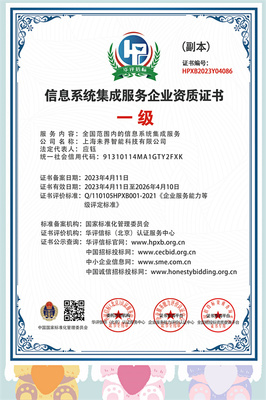
标准将评价要求组织为若干维度,常见的划分包括:组织与人员、服务过程管理、技术能力与资源配置、项目案例与绩效、以及安全与保密管理等。各维度相互支撑,构成对安全集成服务组织能力的系统刻画。评价采用分级方式(通常为一级至三级,一级为最高),不同级别在人员配置、项目规模与复杂度、管理体系成熟度等方面设置差异化门槛,引导组织阶梯式提升。
三、核心评价要求解析
- 组织与人员要求。标准强调组织应具有明确的业务定位和管理职责,设立与服务相适应的组织架构,并配置安全集成相关的技术与管理岗位。人员方面,关注技术人员的专业结构、数量与能力证明,如信息安全、网络、系统集成等方向的专业人员配备,以及关键岗位(如项目经理、安全设计人员、安全测试人员)的职责与能力要求。人员能力不仅看证书,更看其在项目中的实际角色与贡献。
- 服务过程管理要求。这是标准的重点内容,体现安全集成服务的“过程属性”。要求覆盖需求分析、方案设计、实施部署、测试验证、交付与运维交接等阶段,并明确各阶段的安全活动与输出。例如,在需求阶段应识别业务安全需求与合规要求;在设计阶段应形成安全设计说明与安全产品配置基线;在实施阶段应执行配置核查与变更控制;在测试阶段应开展安全功能验证与漏洞检测;在交付阶段应完成安全文档移交与运维交接说明。过程管理还强调文档化、可追溯和质量控制,要求组织建立文件化的服务流程并保留过程记录,以证明服务的一致性和可复现性。
- 技术能力与资源配置。标准关注组织是否具备支撑安全集成服务的技术基础,包括安全测试环境、工具与设备,安全产品选型与集成经验,以及对主流安全技术和产品的掌握程度。资源配置还包括与安全集成相关的知识库、方法库和案例库建设,以及对外部产品与服务的评价与选择机制,确保集成方案中的安全组件来源可靠、配置合理。
- 项目案例与绩效。评价通常要求组织提供一定数量和复杂度的安全集成项目案例,考察项目是否覆盖安全需求分析、安全设计、安全实施与验证等完整环节,以及项目达到的安全效果和用户反馈。案例是能力最直接的证据,标准强调案例的真实性、完整性与代表性,并对项目规模、行业覆盖和项目角色(如总集成或安全子项集成)提出相应要求。
- 安全与保密管理。信息系统安全集成服务往往接触客户网络与敏感数据,标准要求组织建立安全保密管理制度,明确人员保密责任,规范现场实施与远程接入行为,落实介质与数据管理要求,并具备事件应急与报告机制,防范服务过程中的安全风险与泄密风险。
四、落地实施要点
对拟申请资质或提升能力的组织而言,建议把握以下几点:一是以过程为主线梳理服务流程,形成可执行、可检查、可追溯的文件体系,避免“有制度无记录”;二是以项目为载体积累证据,规范项目立项、设计、实施、测试与验收文档,确保案例可核查;三是加强人员能力建设,明确岗位能力矩阵并开展针对性培训与演练;四是将安全与保密要求嵌入项目现场管理和远程运维流程,形成常态化控制;五是建立持续改进机制,通过内审、管理评审和客户反馈驱动服务能力迭代。
RB/T 201-2013为信息系统安全集成服务提供了清晰的评价标尺。其核心不在于堆砌资质证书,而在于推动组织建立以过程管理为基础、以项目绩效为验证、以人员与技术为支撑的安全集成服务能力体系。对于信息系统集成服务提供者而言,依照该标准完善能力建设,不仅是获取资质认证的需要,更是提升集成项目安全质量、赢得客户信任的必然选择。在网络安全形势日益复杂的背景下,以标准为引领、以评价促建设,将有助于我国信息系统集成服务整体安全水平的持续提升。